OpenShell Secure Runtime Dorong Eksekusi Software Lebih Aman dengan Lingkungan Terisolasi

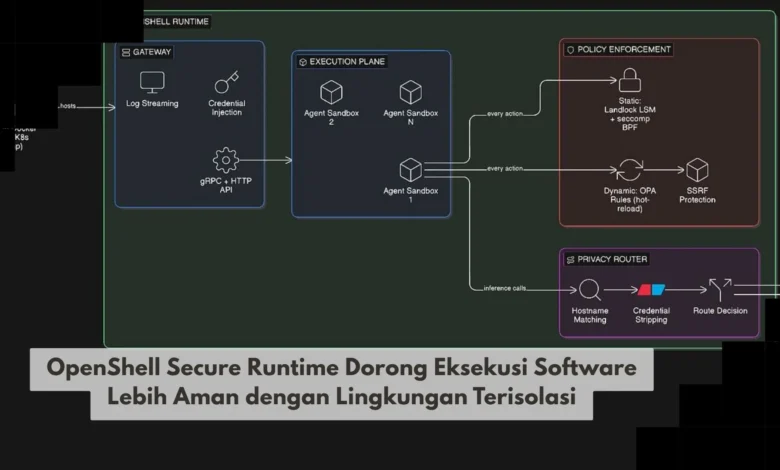
OpenShell Secure Runtime membawa perhatian pada pendekatan keamanan software yang mengutamakan lingkungan eksekusi terisolasi. Konsep ini semakin relevan ketika aplikasi modern berinteraksi dengan banyak library, layanan, data, dan proses otomatis dalam satu sistem. Dengan membatasi ruang kerja software, potensi gangguan dapat dipisahkan dari bagian sistem lainnya sehingga pengelolaan risiko menjadi lebih terarah. Bagi perkembangan TEKNO, pendekatan secure runtime memperlihatkan bagaimana keamanan dapat ditempatkan lebih dekat dengan proses eksekusi tanpa harus mengorbankan fleksibilitas pengembangan aplikasi modern.
Secure Runtime Membantu Membatasi Ruang Eksekusi Aplikasi Modern
Konsep OpenShell Secure Runtime berfokus pada pemisahan lingkungan eksekusi agar proses software dapat dikelola secara lebih terarah. Daripada membiarkan aplikasi berinteraksi secara bebas dengan semua bagian sistem, lingkungan terisolasi dapat membatasi sumber daya yang tersedia. Isolasi memberikan batas tambahan yang memisahkan proses aplikasi dari lingkungan host.
Pendekatan seperti ini semakin penting ketika software modern memiliki dependency dan fungsi yang semakin kompleks. Aplikasi modern dapat mengakses banyak resource mulai dari penyimpanan hingga layanan jaringan. Bertambahnya akses membuat developer perlu menentukan resource yang benar benar dibutuhkan aplikasi. Dalam ekosistem TEKNO software modern, isolasi membantu menghadirkan pendekatan keamanan yang lebih terstruktur.
Pembatasan Runtime Menambah Lapisan Perlindungan pada Eksekusi Software
Salah satu manfaat penting dari lingkungan terisolasi adalah kemampuannya membatasi ruang tempat sebuah proses dapat beroperasi. Jika sebuah proses mengalami kesalahan, batas isolasi dapat membantu mengurangi kemungkinan masalah menyebar ke komponen lain. Lingkungan terisolasi tidak menggantikan mekanisme keamanan lainnya tetapi dapat menjadi salah satu komponen penting dalam sistem perlindungan.
Konsep tersebut sejalan dengan prinsip memberikan akses sesuai kebutuhan daripada menyediakan izin secara berlebihan. Jika software hanya membutuhkan resource tertentu, izin dapat dibatasi pada bagian tersebut. Pengelolaan izin yang ketat membantu sistem mempertahankan batas yang lebih jelas antara aplikasi dan resource. Dalam perkembangan TEKNO, pembatasan akses semakin relevan karena banyak proses bekerja tanpa interaksi pengguna secara langsung.
Kontrol Akses Membantu Runtime Menjaga Batas yang Lebih Jelas
Efektivitas runtime terisolasi dapat meningkat ketika permission aplikasi ditentukan secara hati hati. Pengembang perlu memahami kebutuhan software sebelum menentukan akses yang akan diberikan. Kontrol akses dapat diterapkan pada berbagai bagian seperti file, layanan eksternal, jaringan, dan komponen internal.
Pembatasan akses yang konsisten membantu developer memahami ruang kerja yang dimiliki sebuah proses. Runtime dapat menerapkan aturan untuk mencegah software menggunakan resource di luar batas yang telah diberikan. Pendekatan tersebut membuat keamanan tidak hanya bergantung pada perilaku normal aplikasi. Bagi pengembang TEKNO, pengelolaan izin dapat menjadi bagian dari praktik secure development yang lebih konsisten.
Eksekusi Terisolasi Mendukung Pengelolaan Proses Software yang Kompleks
Software modern semakin banyak menjalankan pekerjaan secara otomatis sehingga kontrol terhadap proses eksekusi menjadi semakin penting. Sistem dapat memproses file, memanggil layanan eksternal, menjalankan fungsi tertentu, serta menghasilkan perubahan berdasarkan instruksi yang diterima. Kemampuan otomatisasi yang semakin luas membuat pembatasan runtime menjadi semakin relevan.
Isolasi memungkinkan tugas tertentu dijalankan tanpa memberikan akses langsung terhadap seluruh lingkungan host. Pendekatan ini dapat bermanfaat pada workflow pengembangan, pengujian software, proses otomatis, maupun sistem yang menjalankan kode dari berbagai sumber. Runtime terisolasi sebaiknya digunakan bersama kontrol keamanan lain seperti pembaruan sistem dan pengelolaan akses. Dalam dunia TEKNO, keamanan berlapis menjadi semakin relevan ketika aplikasi memiliki banyak dependency dan integrasi.
Secure Runtime Mendukung Eksperimen Software dengan Batas yang Jelas
Lingkungan pengujian dapat dibuat lebih terkendali ketika proses software dipisahkan dari sistem utama. Pengembang dapat melakukan eksperimen terhadap perubahan kode, library, maupun konfigurasi sebelum diterapkan lebih luas. Dengan ruang pengujian terpisah, perubahan dapat dievaluasi tanpa langsung mencampurkannya dengan lingkungan utama.
Pemisahan lingkungan dapat memberikan konfigurasi yang lebih mudah direplikasi oleh beberapa pengembang. Kondisi testing yang konsisten membantu tim membedakan masalah aplikasi dari perbedaan konfigurasi sistem. Pendekatan ini dapat mendukung workflow pengembangan yang lebih rapi sekaligus mengurangi perubahan tidak disengaja terhadap lingkungan kerja utama. Dalam pengembangan TEKNO, lingkungan terpisah dapat memberikan manfaat pada keamanan sekaligus meningkatkan keteraturan proses pengujian.
Keamanan Berlapis Tetap Dibutuhkan di Luar Lingkungan Runtime
Meskipun lingkungan terisolasi memberikan lapisan perlindungan tambahan, keamanan software tetap membutuhkan pendekatan yang menyeluruh. Software, sistem operasi, library, dan dependency perlu diperbarui secara rutin untuk mengurangi risiko dari kerentanan yang telah diketahui. Keamanan aplikasi juga mencakup pengelolaan akses, perlindungan data sensitif, dan pengawasan terhadap aktivitas sistem.
Kesalahan pengaturan dapat membuat pembatasan runtime tidak bekerja seefektif yang diharapkan. Izin berlebihan dapat memperbesar ruang kerja aplikasi dan mengurangi manfaat prinsip akses minimum. Developer sebaiknya melakukan pemeriksaan ulang terhadap permission seiring perkembangan aplikasi. Dalam perkembangan TEKNO keamanan, pendekatan berlapis membantu organisasi tidak bergantung pada satu mekanisme perlindungan saja.
Kesimpulan OpenShell Secure Runtime Membawa Isolasi Lebih Dekat ke Eksekusi Software
OpenShell Secure Runtime menggambarkan pendekatan keamanan yang membawa pembatasan langsung ke lingkungan tempat software dijalankan. Dengan membatasi akses terhadap resource, file, jaringan, serta komponen tertentu, runtime dapat membantu mengurangi ruang yang tersedia bagi proses apabila terjadi masalah. Pendekatan tersebut sangat relevan ketika aplikasi modern memiliki dependency, otomatisasi, dan integrasi yang semakin kompleks.
Bagi perkembangan TEKNO, secure runtime dapat menjadi salah satu bagian penting dalam membangun sistem yang mengutamakan keamanan sejak tahap desain. Isolasi memberikan hasil lebih optimal ketika menjadi bagian dari strategi keamanan berlapis yang mencakup pembaruan dan pengelolaan akses. Strategi yang seimbang dapat membantu tim mempertahankan kemudahan pengembangan sekaligus meningkatkan kontrol terhadap eksekusi aplikasi. Bagikan pandangan Anda mengenai penggunaan secure runtime dan terus ikuti perkembangan TEKNO untuk memahami inovasi keamanan software berikutnya.


